공공 키오스크 보안은 공격을 재현하는 것보다 자산 목록, 운영체제·앱 패치, 관리자 계정, 네트워크 분리, 로그와 복구 절차를 승인된 범위에서 점검해야 합니다. 개인정보가 남는 화면과 출력물도 함께 확인하세요.
먼저 확인할 기준
- 키오스크 자산번호·위치·운영체제·앱·주변장치 버전 목록
- 보안 패치·지원 종료·자동 업데이트와 승인된 유지보수 시간
- 관리자 계정·기본 비밀번호·원격접속·USB와 물리 포트 통제
- 업무망 분리·로그 수집·개인정보 삭제·백업·복구 시험 결과
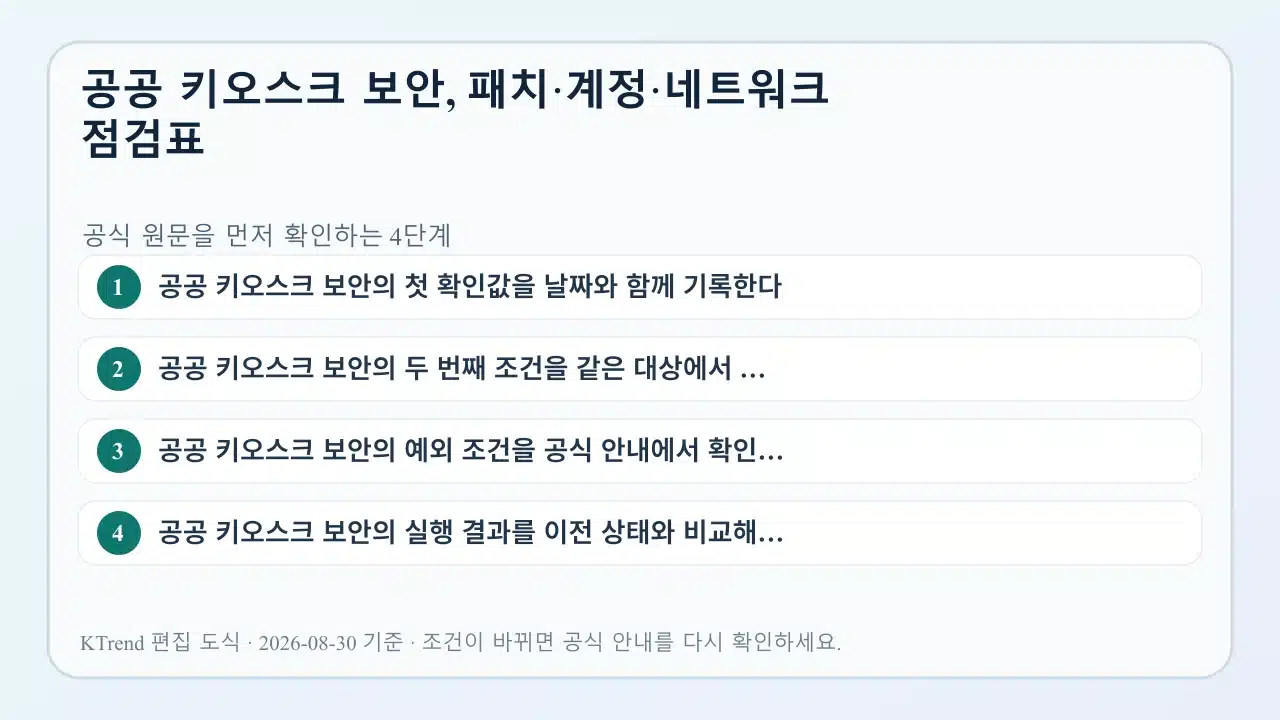
실제로 진행하는 순서
- 키오스크 자산번호·위치·운영체제·앱·주변장치 버전 목록 — 현재 조건을 먼저 적고 확인한다
- 보안 패치·지원 종료·자동 업데이트와 승인된 유지보수 시간 — 공식 표시와 실제 사용 조건을 나란히 놓고 확인한다
- 관리자 계정·기본 비밀번호·원격접속·USB와 물리 포트 통제 — 적용되지 않는 예외와 제한을 확인한다
- 업무망 분리·로그 수집·개인정보 삭제·백업·복구 시험 결과 — 확인 결과를 바탕으로 다음 행동을 결정한다
피해야 할 판단
- 승인 없이 실제 공격 도구로 취약점을 재현하기
- 화면 앱만 업데이트하고 운영체제·원격접속 계정을 빼기
- 로그와 복구 시험 없이 차단 설정만 완료로 보기