공공 키오스크 보안은 운영체제 패치·허용 앱 제한·관리자 인증·네트워크 분리·로그·물리 포트 통제를 함께 적용해야 합니다. 사례를 과장해 공격 절차를 재현하기보다 방어 점검표와 신고 경로를 제공해야 합니다.
먼저 확인할 기준
- 키오스크 운영체제·브라우저·앱·펌웨어의 지원 상태
- 키오스크 모드·허용목록·관리자 계정과 다중 인증
- 결제·내부망·원격관리 네트워크의 분리와 암호화
- USB·전원·함체·카메라 등 물리 접근과 로그·신고 절차
실제로 진행하는 순서
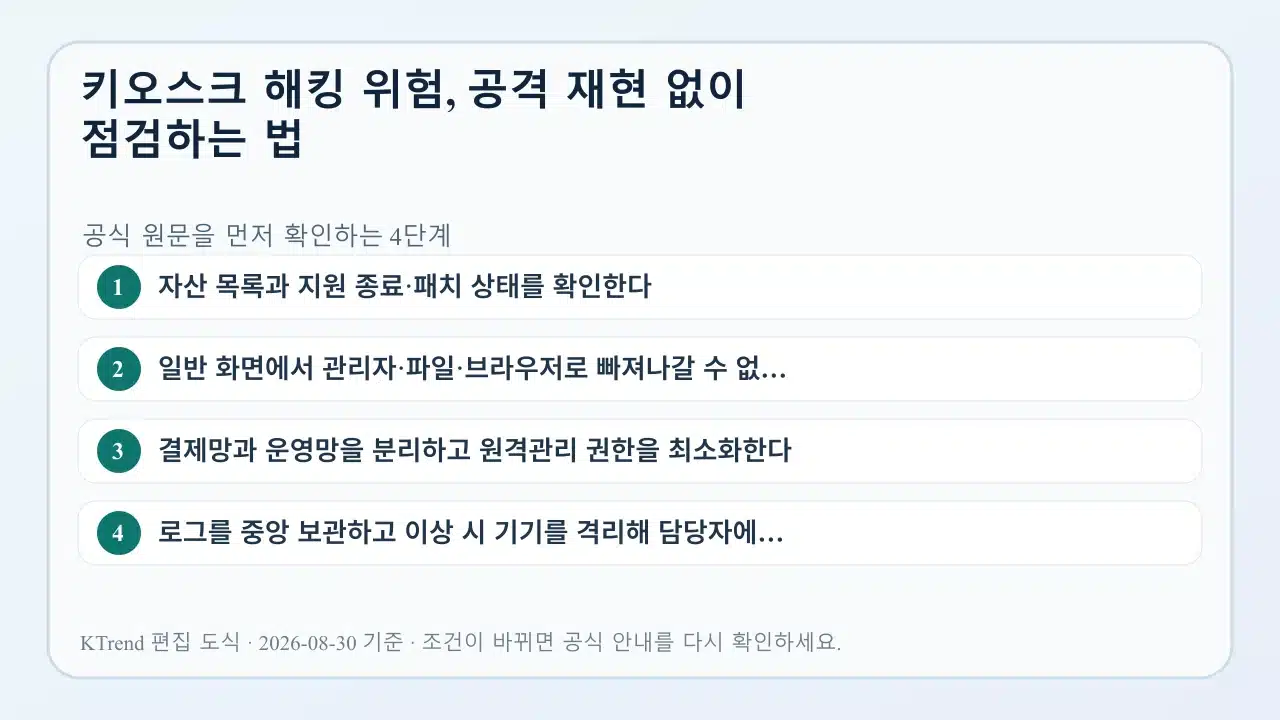
- 자산 목록과 지원 종료·패치 상태를 확인한다
- 일반 화면에서 관리자·파일·브라우저로 빠져나갈 수 없는지 승인된 방식으로 점검한다
- 결제망과 운영망을 분리하고 원격관리 권한을 최소화한다
- 로그를 중앙 보관하고 이상 시 기기를 격리해 담당자에게 신고한다
피해야 할 판단
- 실제 공격 명령과 우회 단계를 공개하기
- 화면 잠금만으로 관리자 기능이 보호된다고 보기
- 보안 업데이트 없이 앱만 재시작하기