키오스크 보안 위협은 악성코드만이 아니라 공개된 포트·USB, 관리자 화면, 기본 비밀번호, 과도한 원격접속, 영수증·로그의 개인정보 노출에서 시작합니다. 결제 단말과 운영 PC의 경계를 나누고 매일 외관·화면·통신 이상을 확인하세요.
최종 확인: 2026년 8월 29일
키오스크 보안 위협: 핵심 판단 기준
- 단말 외관·봉인·추가 장치 점검
- 관리자 메뉴 진입 경로 제한
- 기본 계정·비밀번호 교체
- 원격접속 계정과 접속기록 확인
- 영수증·로그의 개인정보 최소화
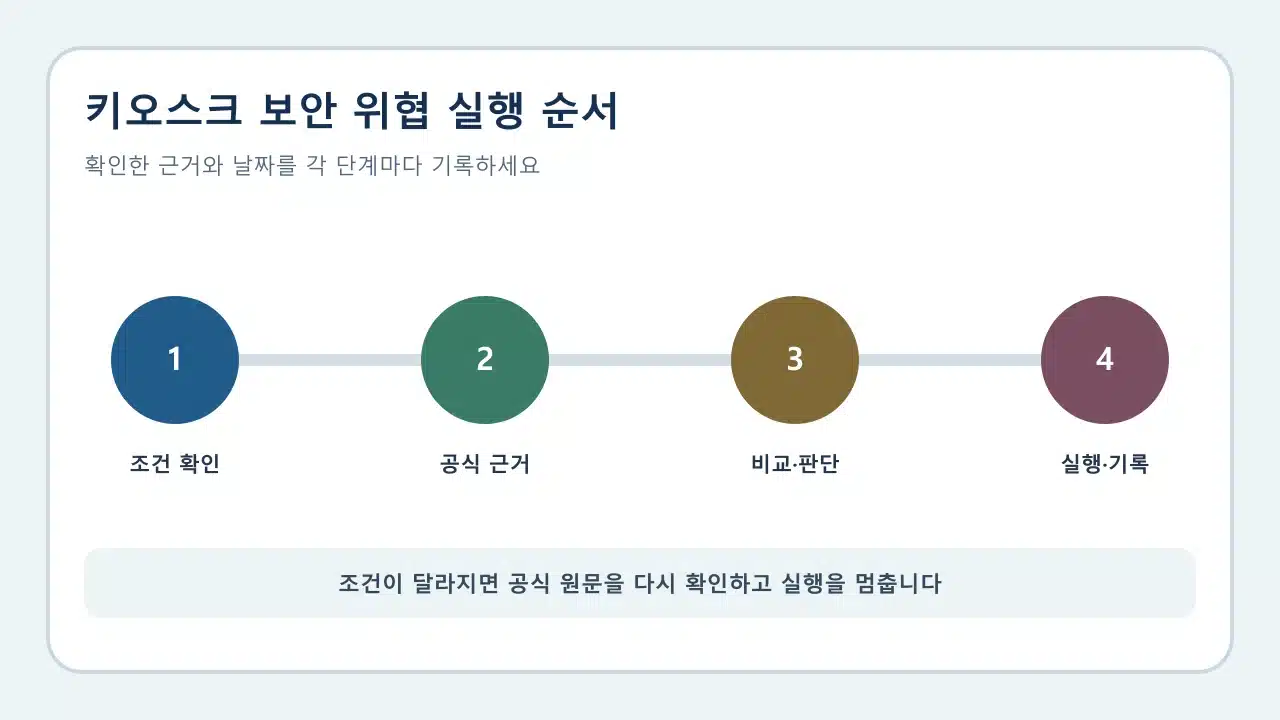
국가법령정보센터 무인정보단말기 기준과 W3C WCAG 2.2에서 세부 조건과 제외 사항을 확인할 수 있습니다.
비교표에 넣을 항목
| 구분 | 확인할 내용 | 남길 기록 |
|---|---|---|
| 현재 상태 | 단말 외관·봉인·추가 장치 점검, 관리자 메뉴 진입 경로 제한 | 확인한 화면·문서·날짜 |
| 공식 기준 | 기본 계정·비밀번호 교체 | 공식 원문 URL·확인 날짜 |
| 비용·위험 | 원격접속 계정과 접속기록 확인 | 조건·기간·예외사항 |
| 완료 확인 | 영수증·로그의 개인정보 최소화 | 결과 화면·파일·문의 기록 |
확인 순서
- 자산 목록과 정상 구성을 사진·문서로 남긴다
- 결제 영역과 운영 애플리케이션을 분리한다
- 변경·접속·오류 로그를 중앙에 보관한다
- 이상 발견 시 결제 중지와 신고 절차를 훈련한다
공식 자료에서 확인할 항목
NIST 애플리케이션 허용목록 가이드과 CISA 시스템 강화 가이드에서 적용 대상, 예외, 갱신일과 담당 기관을 먼저 봅니다. 원문이 외국어이거나 기술 문서라면 제목만 번역하지 말고 표·각주·제외 조건까지 확인해야 합니다.
사용 환경별 판단
무인시간이 길면 봉인·카메라·현장점검 주기를 강화한다
외주 유지보수는 개인별 계정·허용시간·작업기록을 요구한다
결제정보는 키오스크 앱에 저장하지 않는 구조를 우선한다
피해야 할 판단
- 화면이 정상이라는 이유로 외관 점검을 생략하기
- 유지보수 편의를 위해 공용 관리자 계정을 쓰기
- 원격지원 포트를 항상 열어두기
관련 내용
자주 묻는 질문
백신만 설치하면 안전한가요?
아닙니다. 허용목록, 패치, 계정, 네트워크 분리와 물리 점검이 함께 필요합니다.
USB 포트를 막아야 하나요?
업무상 필요하지 않은 포트는 비활성화하거나 물리적으로 통제하세요.
원격지원은 위험한가요?
필요할 수 있지만 개인별 계정, 다중인증, 허용시간과 접속기록이 필요합니다.
이상 장치를 발견하면 어떻게 하나요?
결제를 중지하고 증거를 보존한 뒤 계약된 결제·보안 담당 절차에 따라 신고하세요.
공식 자료
사진 출처
Anselm Schüler, Wikimedia Commons 원본, CC BY-SA 4.0.